Memory Index
记忆索引
将历史对话与文件转化为轻量索引,让 Agent 快速定位相关信息。
从一个目标,到一家真正持续运转的 AI 公司
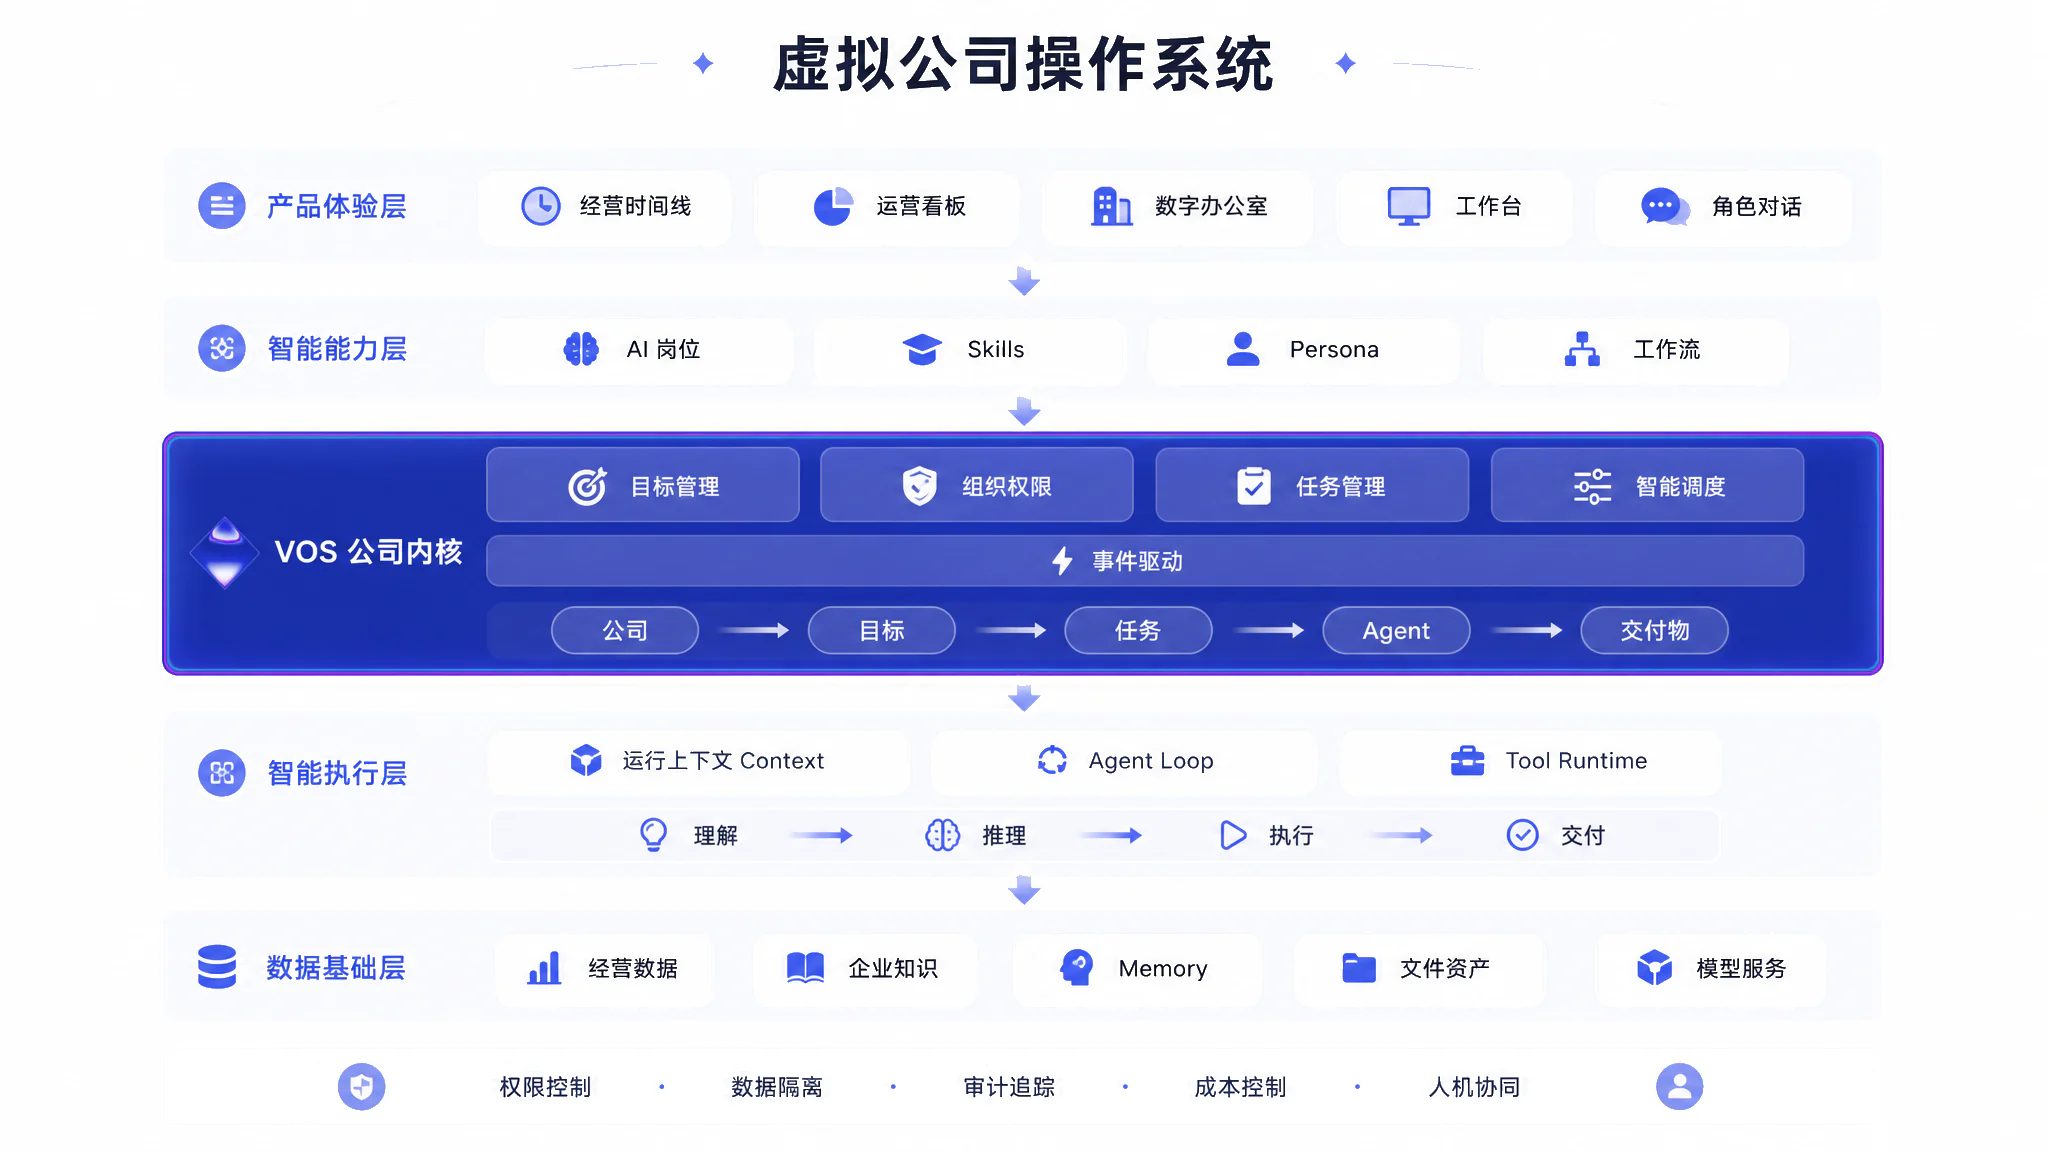
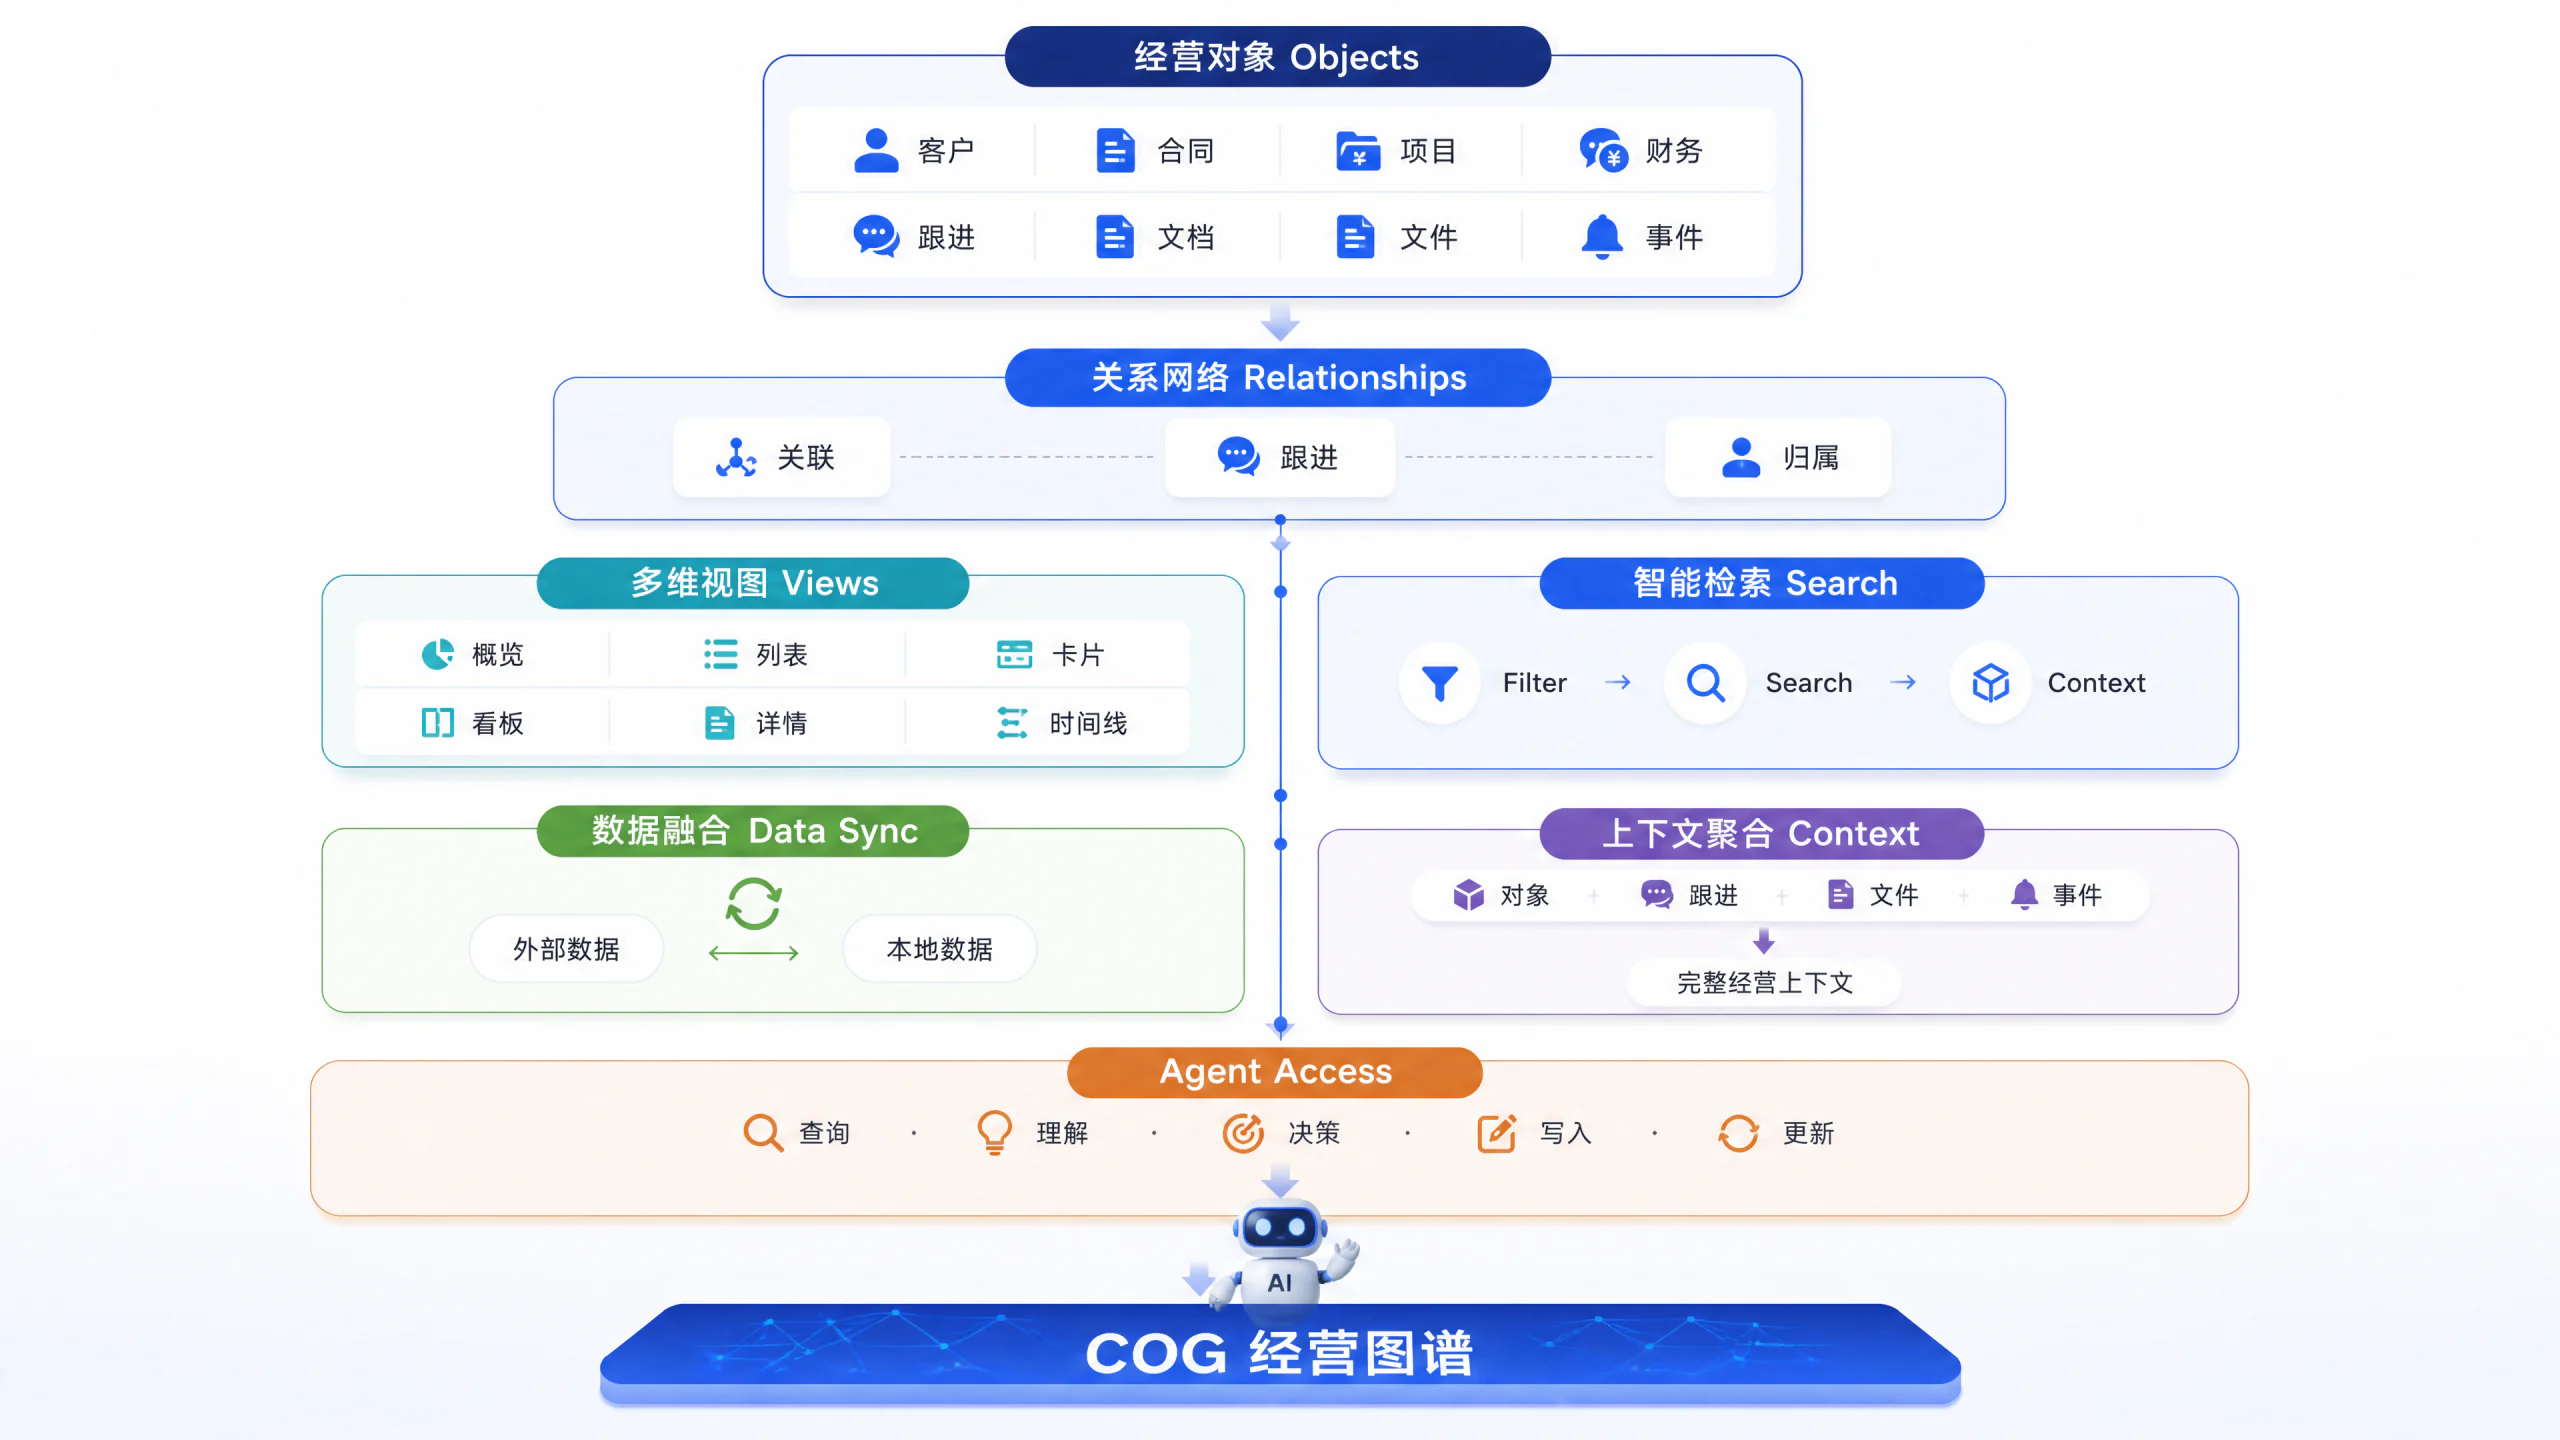
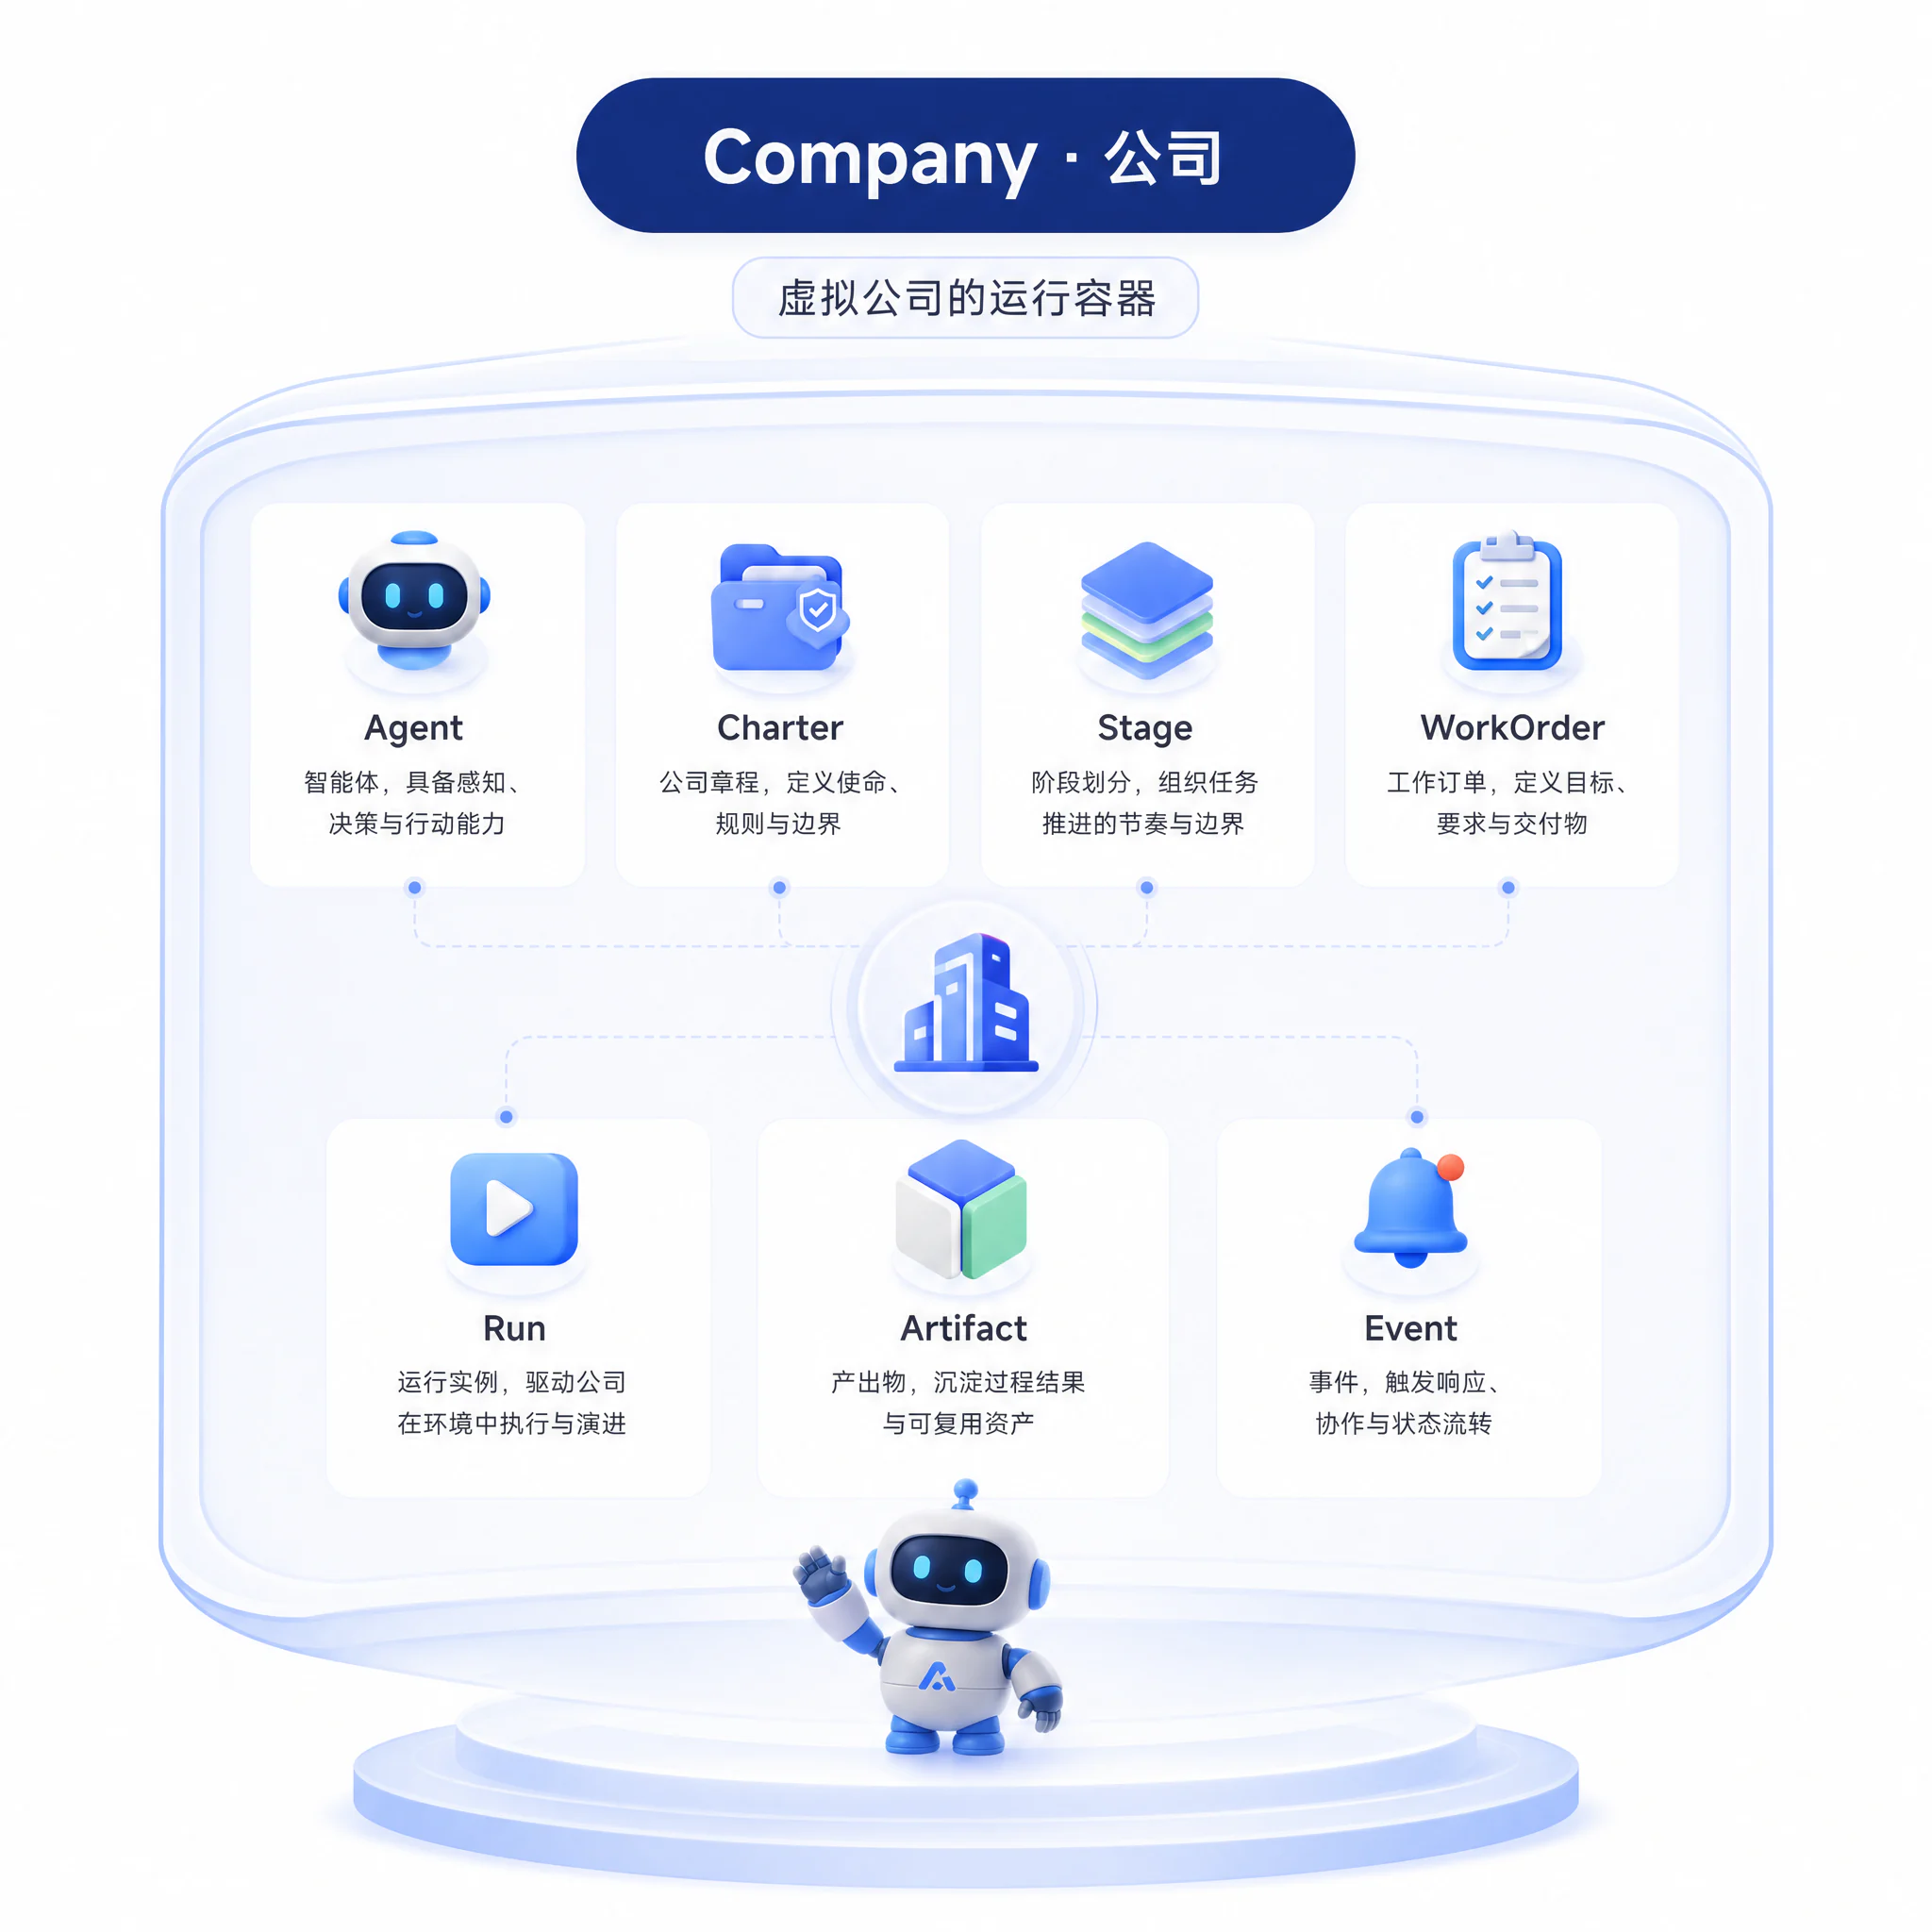
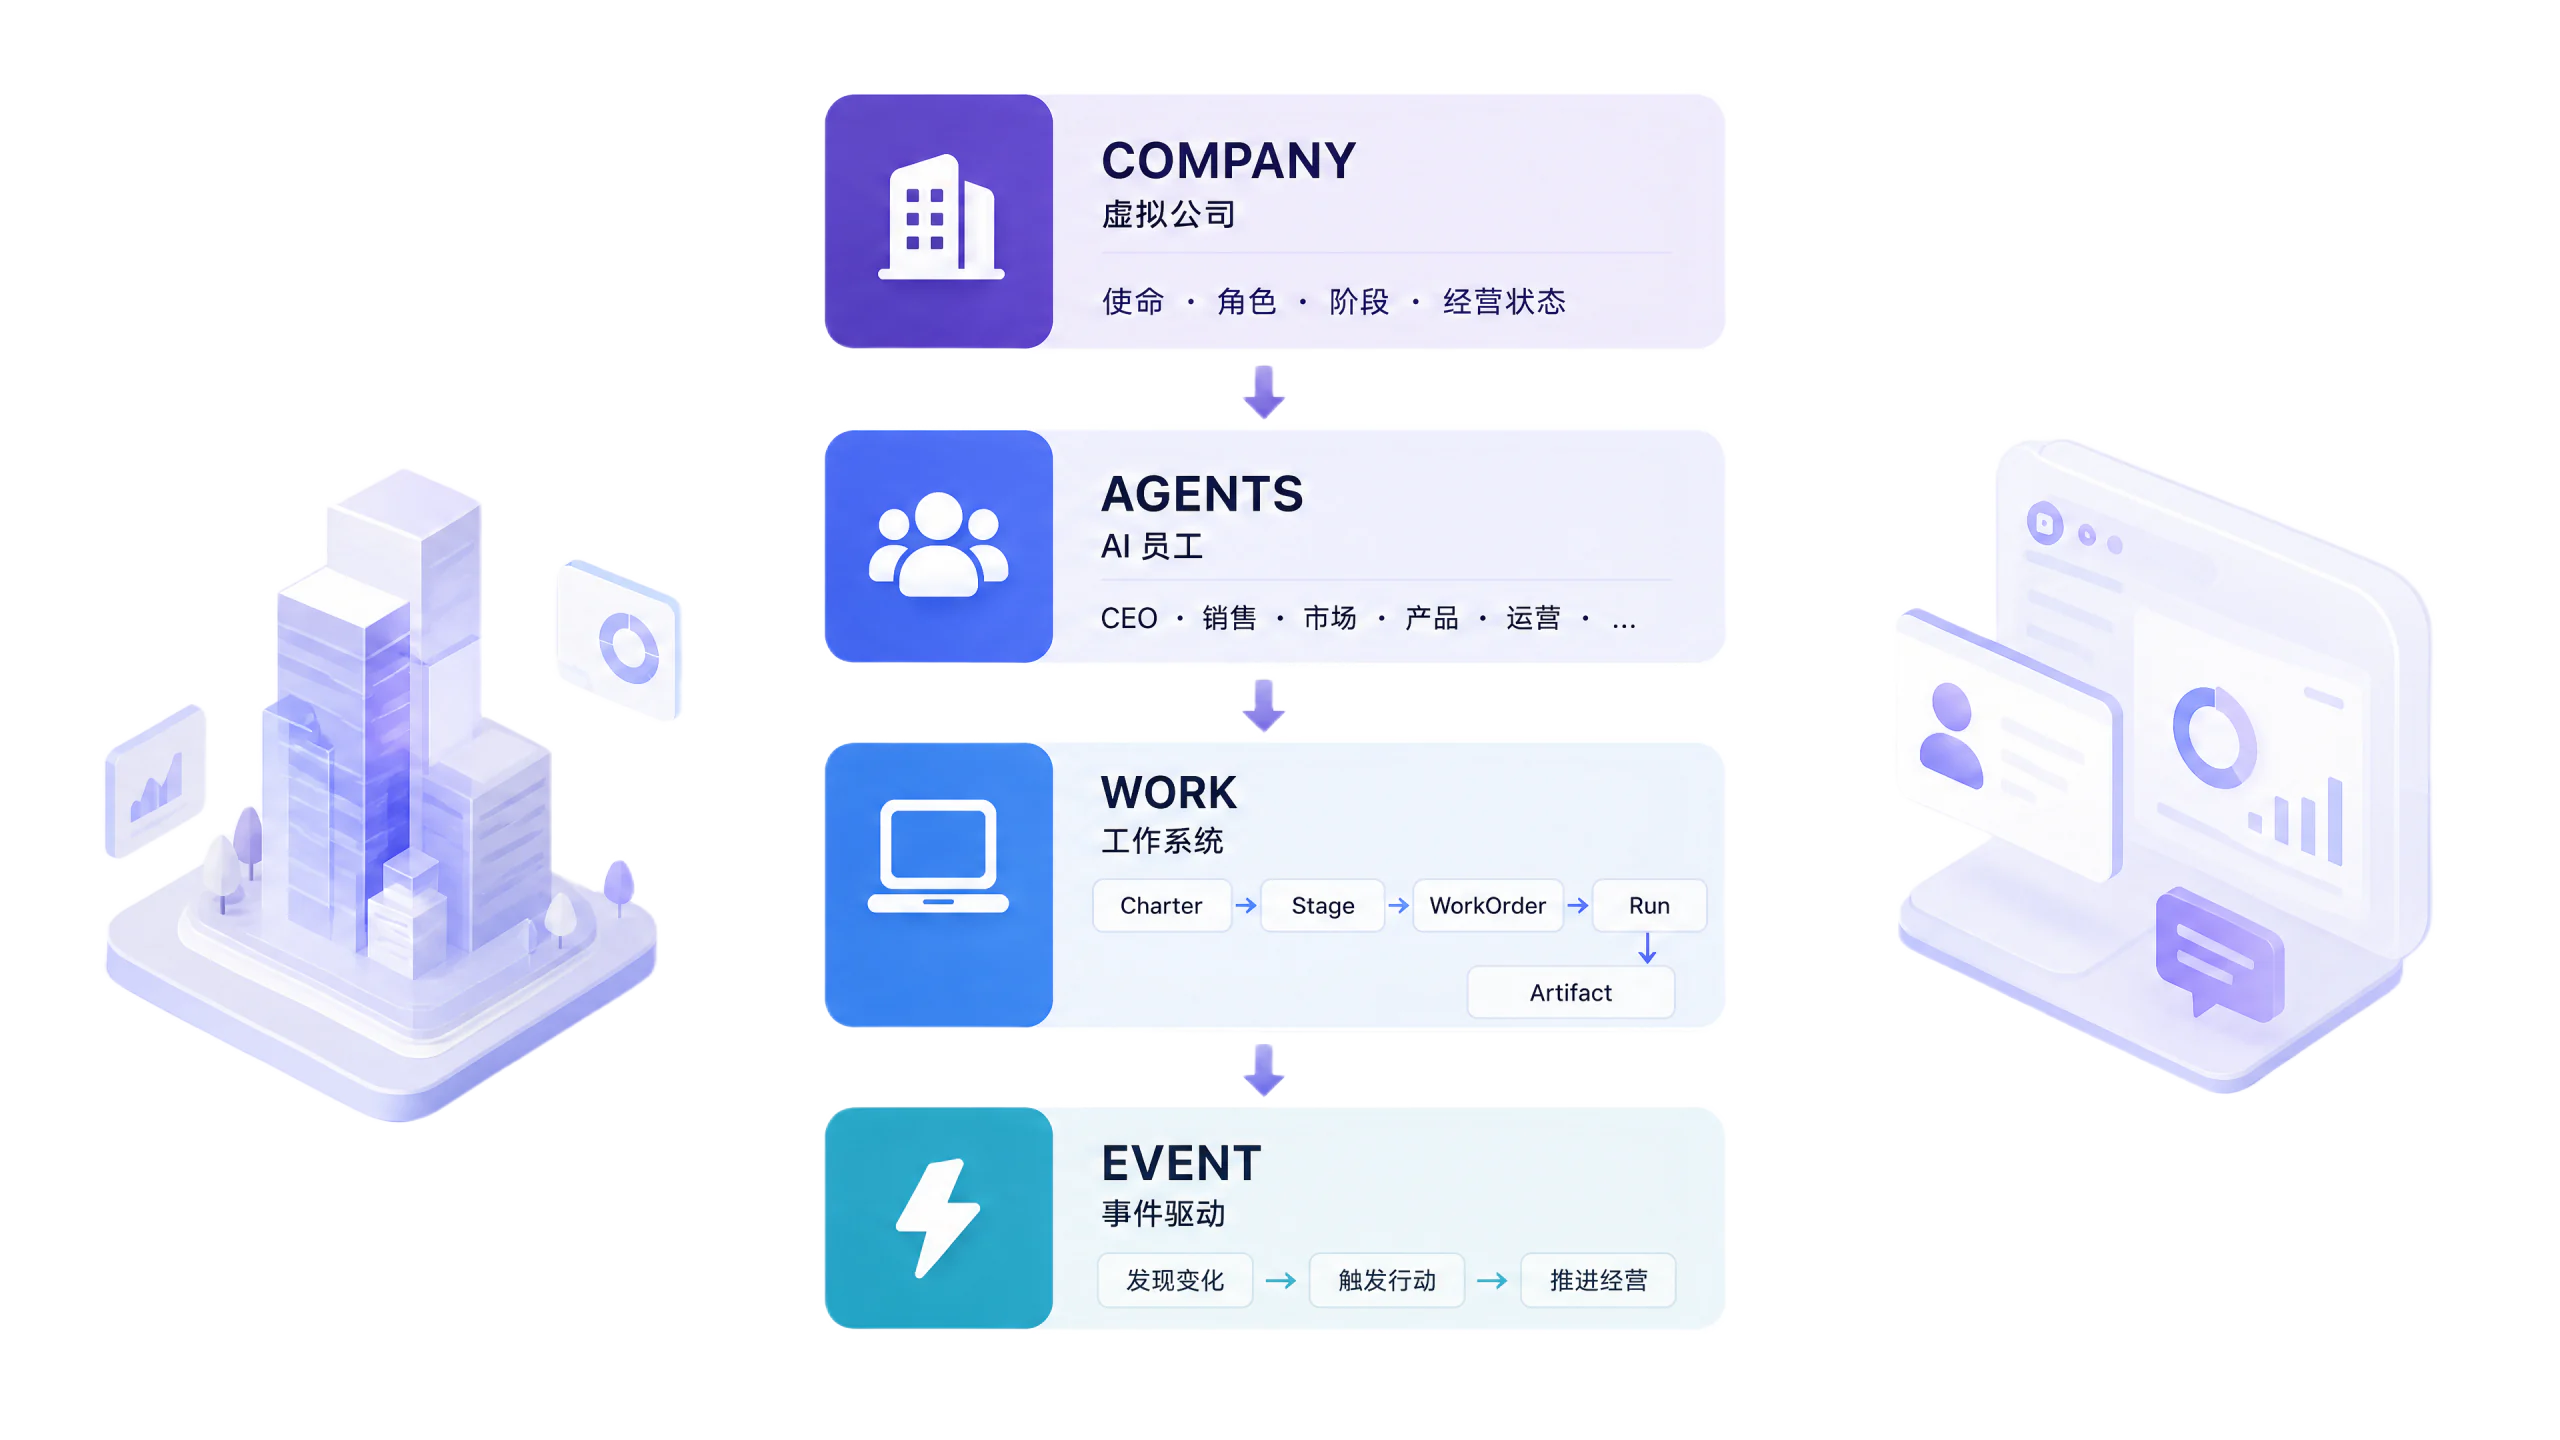
公司级数据与配置的统一载体、人员、目标、流程、资产的集中管理、公司状态的实时视图与洞察。一个完整的虚拟公司运行容器,承载一家虚拟公司的全部经营状态,所有角色、目标、任务与经营状态都属于同一个 Company。
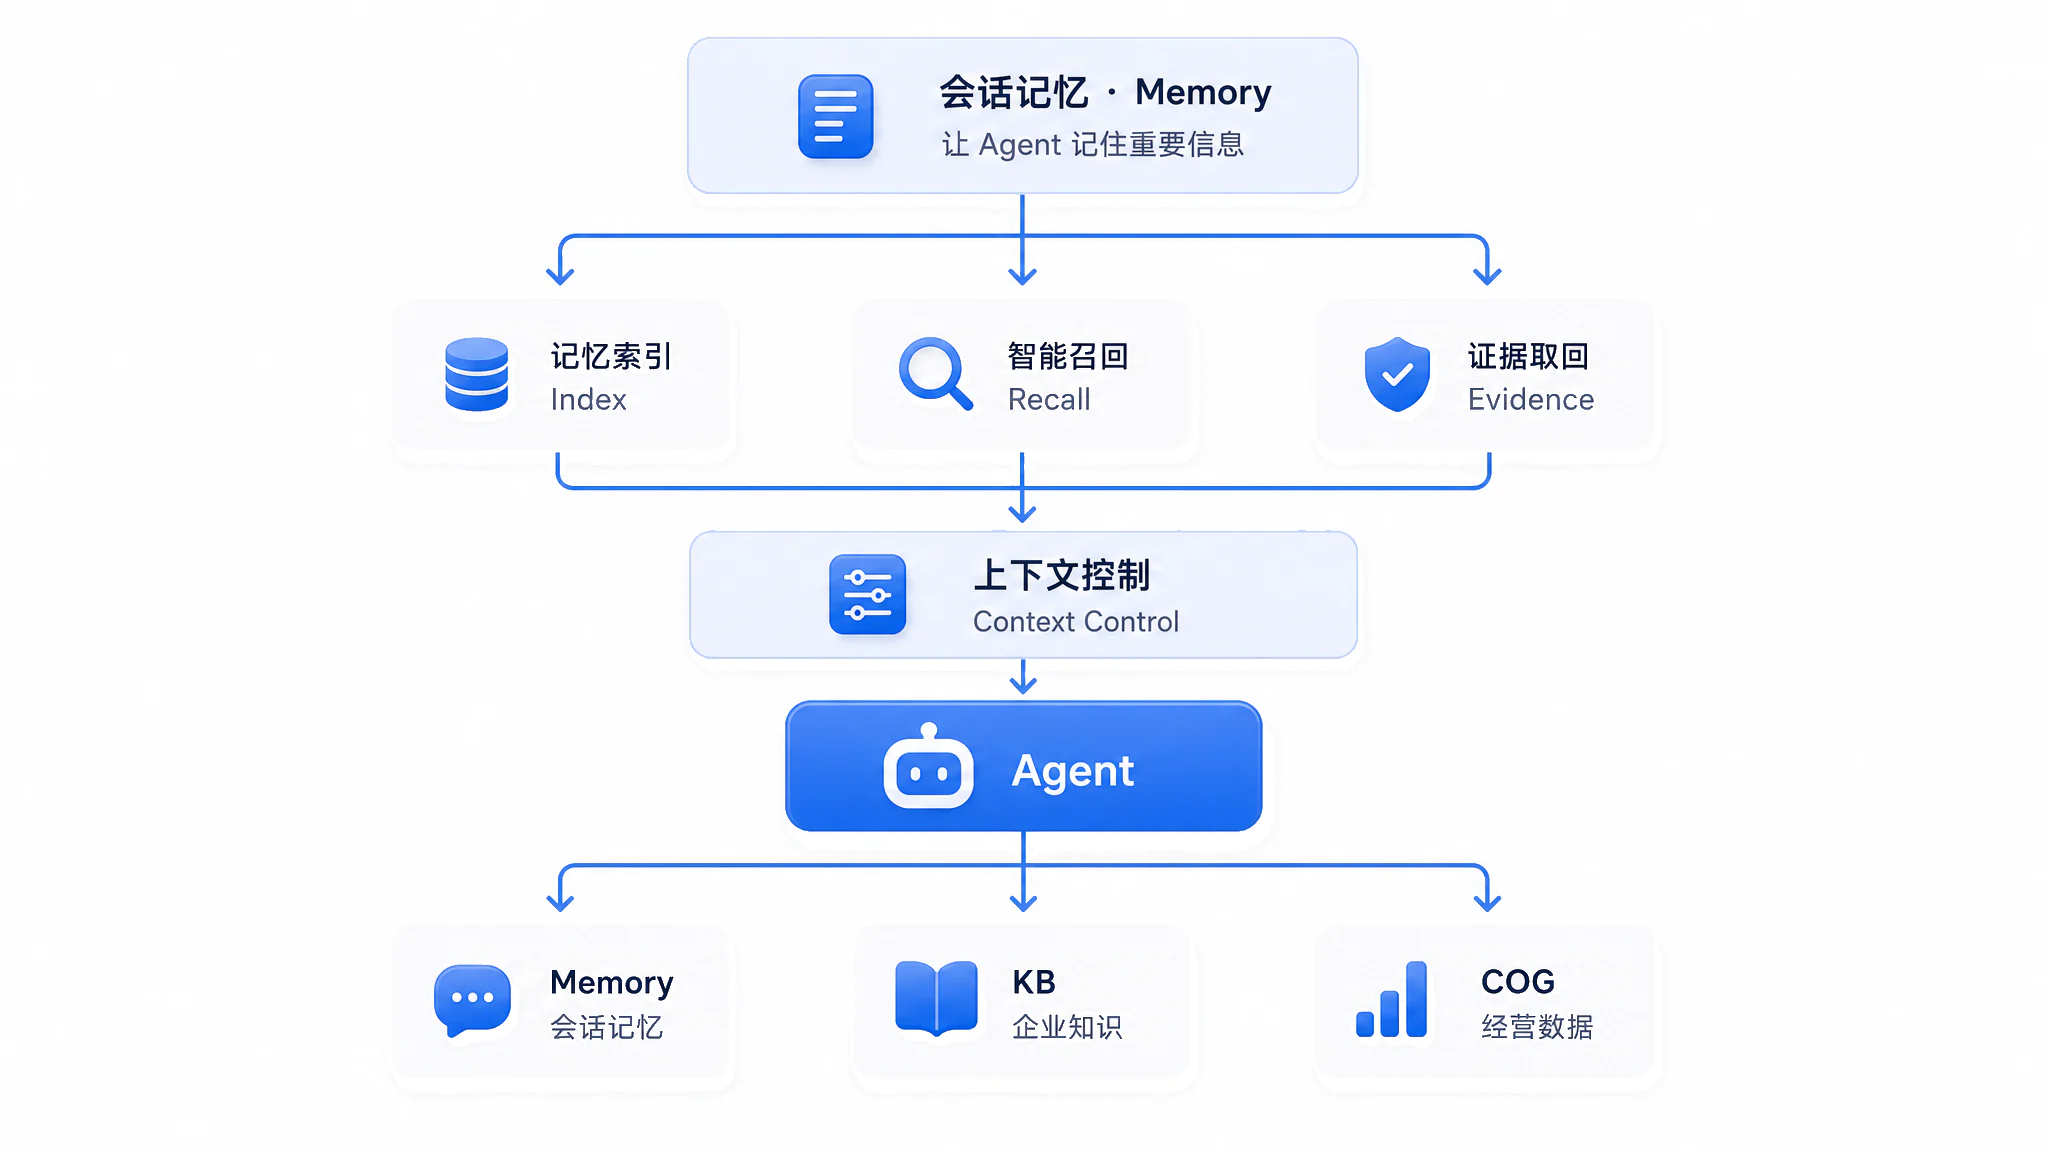
索引先行,按需取证,上下文永远保持轻量
Memory Index
将历史对话与文件转化为轻量索引,让 Agent 快速定位相关信息。
Recall
根据当前任务,从历史记忆中精准唤回相关上下文。
Evidence
需要更多细节时,按需读取原始消息与文件,避免全文注入上下文。
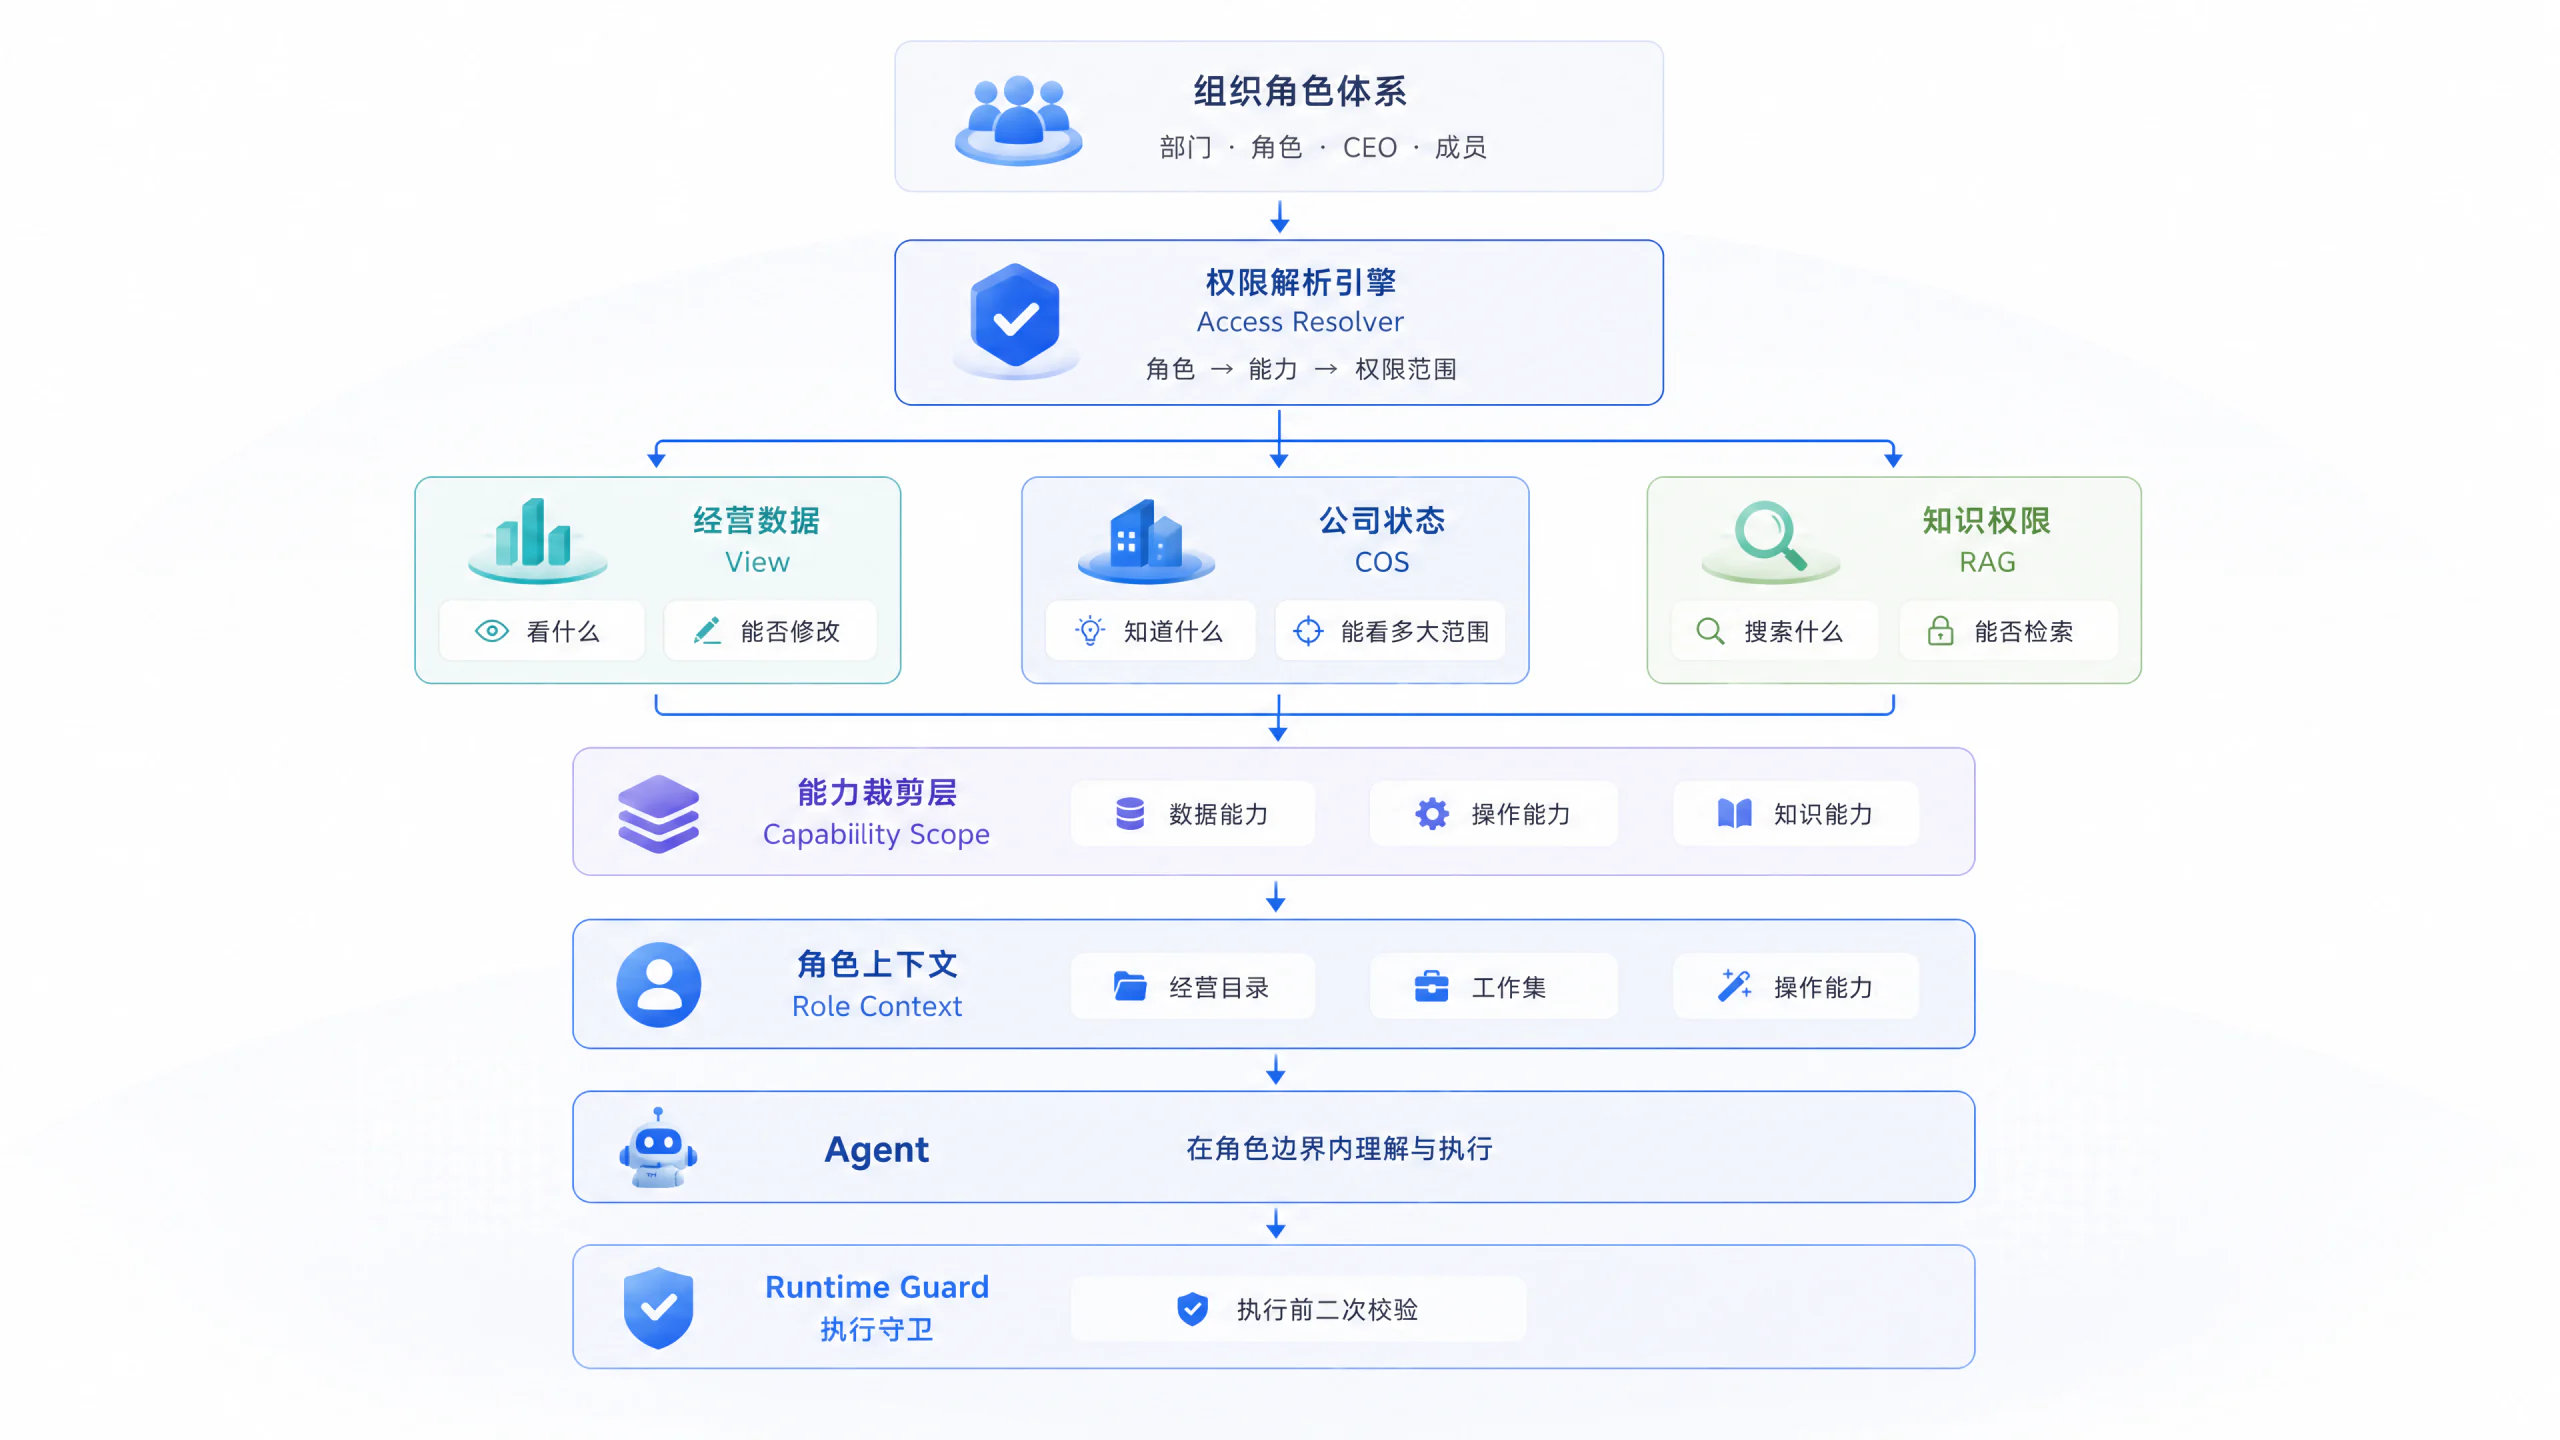
Role · Access Resolver · Runtime Guard
角色解析之后,权限落到经营数据、公司状态与知识三个域,再裁剪为 Agent 的能力边界,并在执行时再次校验。
角色切面
组织角色
部门、角色、CEO 与成员共同构成组织身份。Agent 的权限来自员工在公司里的真实位置,而不是写死在某个模型上。
解析链路
Capability Scope
权限解析引擎
从角色到能力配置,再解析生成当前角色的有效权限,形成统一的能力范围 Capability Scope。
View Access
控制能看到哪些经营模块,以及能否修改。访问权分为不可见、只读、可编辑三级。
销售负责人
Company State / COS
Agent 对公司当前运行状态的结构化认知。不同角色看到的是同一家公司的不同状态切面。
RAG
控制 Agent 是否能够检索企业知识,让知识访问与角色权限保持一致。
04 Capability Scope
Agent 的能力边界会根据当前角色动态生成:角色 → 有效能力 → Agent 能力边界。
数据能力
可看客户 · 可看合同 · 不可看财务
操作能力
可修改客户 · 可更新跟进 · 不可修改合同
知识能力
可搜索知识 · 可读取目录 · 不可读取其他知识
05 Role Context
权限解析完成后,系统自动把角色相关能力注入 Agent。
Catalog
经营目录
Agent 当前可以访问的经营模块。
Workset
工作集
当前角色最相关的公司信息与工作上下文。
Actions
操作能力
当前角色允许执行的操作。
06 Runtime Guard
权限不仅决定 Agent 能看到什么,也决定 Agent 最终能做什么。这不是 Prompt 权限,而是执行时校验。
Agent 请求操作
↓ 能力范围检查
双重安全边界
可见性控制 + 执行时校验,构成双重安全边界。